データコンプライアンス戦略の構築:企業データリーダーのためのステップバイステップフレームワーク
複雑な複数システムにわたるデータを管理する企業向けに、データ発見からガバナンスワークフローまで、データコンプライアンス戦略を構築するための実践的なフレームワーク。
コンプライアンス違反は、多大な損失につながる可能性があります。重大な違反や規制違反は、数百万ドルもの罰金や是正費用を招き、監査の不合格はデータ管理の弱点を露呈させる可能性があります。金銭的な影響だけでなく、顧客や利害関係者の信頼を回復するには何年もかかる場合があります。
規制要件が進化し続けるにつれ、リスク管理はますます複雑化しています。GDPRやCCPAへの準拠に加え、HIPAAやFDA規制といった業界固有の要件は、データの収集、保存、アクセス、保持、保護の方法に関してそれぞれ異なる義務を課しています。これらの要件を満たすには、定期的なコンプライアンスチェックだけでは不十分です。システム全体およびデータライフサイクル全体にわたる継続的なデータ監視が求められます。
継続的なコンプライアンスには、継続的なデータ管理が不可欠です。組織は、システムごとに手動で修正を行うのではなく、データに対する可視性、一貫したガバナンス、そしてリスクを監視・対処するための自動化を必要としています。以下のフレームワークは、これらの要素を統合する方法を説明しています。
場当たり的なコンプライアンス対策が失敗する理由
企業データは、複雑なシステムとアプリケーションのネットワークにまたがっています。情報は、サイロ化されたシステム、レガシーシステム、構造、定義、制御が異なる複数のERPまたはSAPインスタンスに分散している可能性があります。このような断片化により、コンプライアンス要件を一貫して適用することが困難になります。
明確なデータコンプライアンス戦略がない場合、組織は往々にして手作業による事後対応に頼らざるを得ません。データ品質やプライバシーの問題は、監査、規制当局の調査、またはセキュリティインシデントによって明らかになった場合にのみ対処される可能性があります。また、システム間でバージョンが矛盾していると、信頼できるデータを特定し、単一の情報源を維持することがより困難になります。
規制の進化に伴い、これらの問題はより複雑化しています。州ごとのプライバシー法、国際的なデータ所在地規則、業界規制などにより、システムや管轄区域をまたいで義務が重複する可能性があります。企業は、個々の問題に個別に対応するのではなく、データ管理にコンプライアンスを組み込む積極的なアプローチを取る必要があります。
データコンプライアンス戦略を構成する5つの主要要素
建物 データコンプライアンス戦略 まず、企業全体でデータを一貫して管理するために必要なプロセスと統制を確立することから始めます。以下の要素は、データライフサイクル全体を通してコンプライアンスを管理するための構造化されたアプローチを構築します。
1. データ発見と評価
データが特定されたら、組織はそれを管理するための明確なルールと説明責任を必要とする。 データガバナンス このフレームワークは、データの収集、保存、アクセス、処理、保持、および廃棄方法に関する所有権、管理責任、およびポリシーを定義します。
2. データガバナンスフレームワーク
企業は、見えないデータを管理することはできません。 機密データおよび規制データの目録 ERP、SAP、その他のアプリケーション全体にわたるデータ探索と評価により、どのようなデータが存在し、どこに保存され、どのように使用され、どの規制要件が適用されるかが明らかになります。
3. データ品質と標準化
重複した記録、一貫性のないフォーマット、不正確な情報は、報告の不一致を引き起こし、規制要件の執行を困難にする可能性があります。データ品質と標準化の実践は、クリーンで一貫性があり、信頼できるデータを確立するのに役立ちます。
4. カタログとメタデータの集中管理
中央集約型データカタログは、ガバナンスポリシーと、それらが管理するデータ資産を結びつけます。データ定義、分類、所有権、データ系列、適用ポリシーなどのメタデータを統合することで、組織は複雑な環境全体にわたるデータの理解と管理のための共通のコンテキスト情報源を得ることができます。
5. モニタリングと監査への準備
コンプライアンスは、監査前に評価するだけでなく、継続的に監視する必要があります。ダッシュボード、自動追跡、監査証跡により、コンプライアンス状況、ポリシー例外、データ変更、是正措置に関する継続的な可視性が得られます。これにより、問題を早期に特定できるだけでなく、監査や調査のための証拠も保存できます。
データコンプライアンスプログラムを構築するための段階的なフレームワーク
この7段階のフレームワークは、組織がリスクを体系的に評価し、管理策を実施し、問題を解決し、変化する要件に適応するのに役立ちます。
1. データコンプライアンスリスク評価を実施する
規制リスクを特定する 企業が保有する機密データや規制対象データの種類、その保管場所、データ移動方法、適用される要件を特定することで、データ領域、システム、地域を横断的に把握できます。これにより、コンプライアンスリスクが最も高い領域を優先的に対処することが可能になります。
2. ガバナンスの役割とデータ管理モデルを確立する
データおよびコンプライアンスに関する意思決定の責任者を明確に定義します。データ所有者とデータ管理者に対し、データ品質、ポリシーの適用、承認、およびコンプライアンス問題に関する責任を割り当てます。明確な責任体制を確立することで、ビジネス部門、IT部門、コンプライアンス部門間の連携不足を防ぐことができます。
3. カタログ、系統、ワークフロー管理の一元化
メタデータ、データ系列、ポリシー、ガバナンスワークフローを管理するための集中型プラットフォームを構築または選択してください。集中管理により、チームはデータの出所、変更履歴、所有権、および適用される要件を把握しやすくなります。
4. データ品質ルールの標準化
コンプライアンス ポリシーを適用する前に、データ品質と標準化に関する一貫したルールを確立します。正確性、完全性、フォーマット、検証、重複に関するルールを定義し、コンプライアンス管理が信頼できるデータに基づいて機能するようにします。これにより、レポートの不整合が軽減され、 規制証拠.
5. 継続的なコンプライアンス監視を自動化する
定期的な手動レビューは、可能な限り継続的なモニタリングに置き換えてください。自動化された制御機能とダッシュボードにより、ポリシーの遵守状況、データの変更、アクセス、例外などを追跡できるため、チームは監査時ではなく、より早い段階で潜在的なコンプライアンス上のギャップを特定できます。
6. 修復ワークフローを構築する
是正ワークフローでは、コンプライアンス上の不備を適切な担当者に割り当て、是正措置と期限を定め、進捗状況を追跡し、解決策を文書化する必要があります。これにより、説明責任を確保するとともに、コンプライアンス上の問題が適切に対処されたことを示す証拠を提供できます。
7.戦略の見直しと適応
データコンプライアンスは一度きりの取り組みではありません。規制は進化し続けており、新たなAIルールによってデータの管理と使用方法に関する要件が追加されています。ポリシー、コントロール、ワークフローを定期的に見直して、 変化する規制に対応したコンプライアンス戦略技術、そしてビジネスニーズ。
組織が犯しがちなデータコンプライアンス上の最大のミス
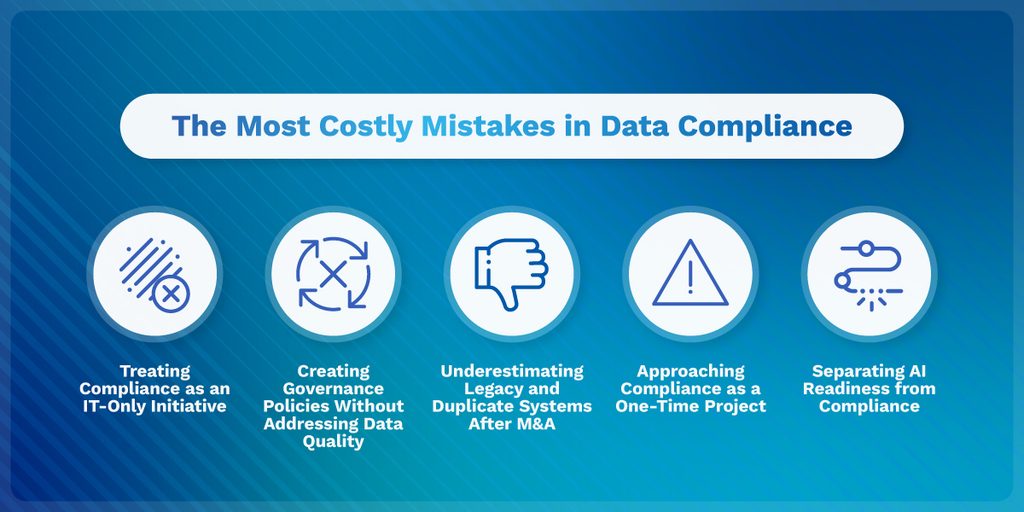
適切なフレームワークが整備されていても、いくつかのよくある間違いによってデータコンプライアンス戦略の有効性が制限される可能性があります。これには以下が含まれます。
- コンプライアンスをIT部門だけの取り組みとして扱うこと: コンプライアンス遵守には、IT、データ、ビジネス、法務、コンプライアンスといった各チーム間の連携が不可欠です。共通の責任体制がなければ、ポリシーは規制要件や実際のデータ利用状況を反映しないものとなる可能性があります。
- データ品質を考慮せずにガバナンスポリシーを作成する: 政策は、不正確または不完全なデータを補うことはできません。品質改善は、ガバナンスとコンプライアンス管理が信頼できる情報に基づいて運用されることを保証するのに役立ちます。
- M&A後の既存システムと重複システムの過小評価: 企業買収によって、システム重複やデータ不整合が生じる可能性がある。こうした複雑さに対処しないと、コンプライアンスリスクが高まり、監督が困難になる。
- コンプライアンスを一度限りのプロジェクトとして捉える: データ、システム、ビジネス要件、規制は常に変化しています。コンプライアンス遵守には、一度のクリーンアップ作業ではなく、継続的な監視、ガバナンス、是正措置、定期的な見直しが必要です。
- AI対応準備とコンプライアンスを切り離す: AIとコンプライアンスは、信頼できるデータや強固なガバナンスなど、共通の基本要素を共有しています。これらを切り離すと、作業の重複が生じ、チームが共通のデータ基盤を構築することが妨げられる可能性があります。
複雑な企業環境全体でコンプライアンスを維持する方法
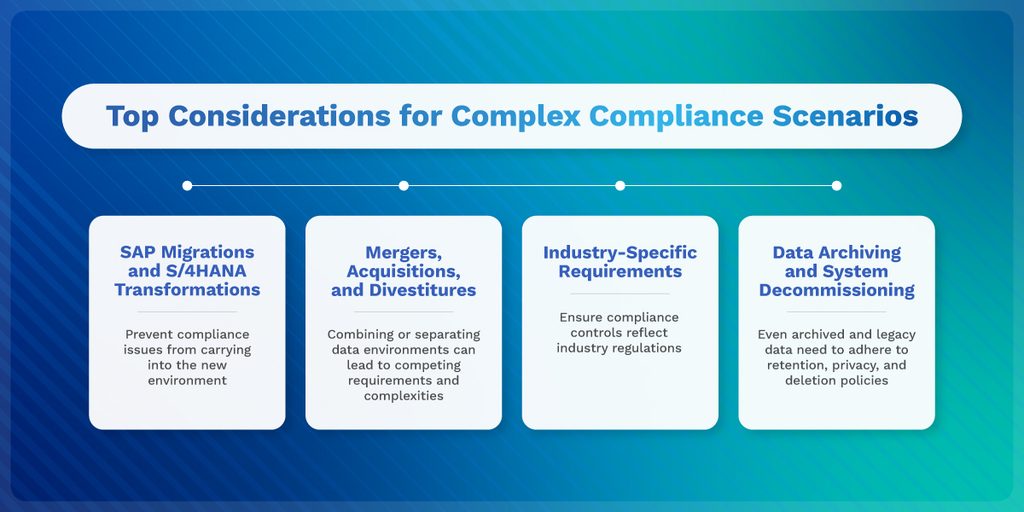
ビジネスやテクノロジーの大きな変化により、企業データの管理はより困難になります。包括的なデータコンプライアンスプログラムは、こうしたシナリオと、それらがもたらす追加リスクを考慮に入れる必要があります。主な検討事項は以下のとおりです。
- SAP移行とS/4HANAへの変換: これらの移行には、どのデータを移行、保持、アーカイブ、または廃止するかについての決定が必要です。移行プロセス中にデータの品質、所有権、保持、およびデータ系統を適切に管理することで、既存のコンプライアンス問題が新しい環境に持ち越されるのを防ぐことができます。
- 合併、買収、および事業売却: データ環境を統合または分離すると、転送、保持、削除できるデータに関して、矛盾する要件が生じる可能性があります。
- 業界固有の要件: コンプライアンス管理は、業界の規制を反映したものであるべきです。例えば、ライフサイエンス企業は臨床および製造プロセス全体にわたってデータの完全性を維持しなければならず、金融サービス企業は機密性の高い顧客データを保護し、アクセスを管理しなければなりません。
- データアーカイブとシステム廃止: アーカイブされたデータおよび過去のデータは、保持、プライバシー、および削除に関する要件(該当する消去権義務を含む)の対象となります。
コンプライアンスに準拠したデータを維持する方法
コンプライアンスは、規制要件を満たすために必要ではあるものの、費用のかかる作業だと見なされがちです。しかし、データをコンプライアンスに準拠させるために必要な作業は、そのデータをビジネス全体でより信頼性が高く、有用なものにする効果もあります。この意味で、コンプライアンスに準拠したデータとビジネス対応データは、同じ基盤を共有していると言えるでしょう。
企業がAIと高度な分析の利用を拡大するにつれて、これはますます重要になります。信頼性の高い出力は、正確で、統制され、十分に理解されたデータに依存します。サイロ化された、コンプライアンスに準拠していないデータにAIを導入すると、より大きな問題と コンプライアンスリスク そして、信頼性の低い洞察。
ガバナンスとコンプライアンスは、達成の一部として扱われるべきである AI対応データ 別個の取り組みではなく、既存の枠組みの中で完結する。コンプライアンスを支えるカタログ、系譜、品質管理、ガバナンスプロセスは、AIや機械学習に必要なコンテキストと信頼性も提供する。
AIの導入が加速するにつれ、規制当局はAIシステムがデータにアクセス、処理、使用する方法を精査しており、可視性と制御がますます重要になっています。コンプライアンスに準拠したシステムを構築するには、 ビジネス対応データ 当財団は、企業が規制上の義務と、より広範なAIを活用したユースケースの両方に対応できるよう支援します。
コンプライアンス方程式
最新のデータ管理ソリューションは、管理の一元化、手作業プロセスの自動化、コンプライアンスリスクの継続的な可視化によって、コンプライアンスの一貫性と拡張性を向上させることができます。
システム全体にわたるコンプライアンスの一元化
複数のシステムでコンプライアンスを個別に管理する場合、多くの場合、異なるツールやプロセスに頼ることになります。統合プラットフォームはこれらの活動を統合し、チームがより一貫性のある統制を適用し、手作業を削減するのに役立ちます。
マッチング、系統追跡、および文書化を自動化する
自動化によって手作業を減らし、トレーサビリティを向上させることができます。AIを活用したマッチングは、重複または矛盾するレコードの特定に役立ち、自動化されたデータリネージは、データがシステム間でどのように移動し、変更されるかを追跡します。
自動化されたドキュメント作成機能は、ルール、マッピング、承認、および是正措置が発生した時点でそれらを記録できます。これにより、ドキュメントの欠落が減り、データ変更とコンプライアンスに関する決定のより包括的な監査証跡が作成されます。
コンプライアンスリスクを継続的に監視する
継続的なモニタリングは、静的な時点レポートよりも組織に最新の可視性を提供します。これにより、チームはデータ品質の問題、ガバナンス活動、ポリシーの例外、および新たなコンプライアンスリスクを追跡できます。この可視性により、チームは監査や規制当局からの要請を待つことなく、潜在的な問題を早期に特定して対処できます。
コンプライアンスとデータ管理を連携させる
Syniti Knowledge Platformのようなソリューションは、データ品質、カタログ作成、ガバナンス、データ系統管理、および関連するデータ管理機能を共通の環境に統合します。これらの機能を連携させることで、企業はコンプライアンスを継続的なデータ管理に組み込むことができます。
コンプライアンス義務からビジネスに活用できるデータへ
効果的な企業データコンプライアンスを実現するには、継続的な可視性、明確なガバナンスと説明責任、信頼性の高いデータ品質、そしてリスクを監視・対処するための自動化が必要であり、単なる一時的な取り組みでは不十分です。
その価値は、規制要件を満たすだけにとどまりません。データをコンプライアンスに準拠させるための作業は、同時にデータの信頼性とビジネス全体での使いやすさを向上させます。コンプライアンスを日常的なデータ管理に組み込むことで、企業は規制上の義務をサポートしつつ、分析、AI、そして将来の変革イニシアチブに向けたデータ準備を行う、ビジネス対応のデータ基盤を構築できます。
Synitiは、組織が現在のデータ環境を評価し、データ品質、ガバナンス、コンプライアンスを改善する機会を特定するのに役立ちます。当社のソリューションをご覧ください。 データコンプライアンスソリューション 信頼性が高く、適切に管理されたデータが、規制要件やより広範なビジネス上の優先事項をどのようにサポートできるかを学ぶ。