Élaboration d'une stratégie de conformité des données : un cadre étape par étape pour les responsables des données d'entreprise
Un cadre pratique pour élaborer une stratégie de conformité des données — de la découverte des données aux flux de travail de gouvernance — pour les entreprises gérant des données complexes et multisystèmes.
Les manquements à la conformité peuvent avoir des conséquences financières considérables. Une violation majeure de la réglementation peut entraîner des amendes et des coûts de mise en conformité se chiffrant en millions de dollars, tandis que des audits non concluants peuvent révéler des failles dans la gestion des données. Outre l'impact financier, le rétablissement de la confiance des clients et des parties prenantes peut prendre des années.
La gestion de ce risque est devenue encore plus complexe avec l'évolution constante des exigences réglementaires. La conformité au RGPD et au CCPA, ainsi qu'aux exigences sectorielles telles que la loi HIPAA et les réglementations de la FDA, imposent des obligations différentes en matière de collecte, de stockage, d'accès, de conservation et de protection des données. Le respect de ces exigences ne se limite pas à des contrôles de conformité périodiques. Il requiert une surveillance continue des données dans tous les systèmes et tout au long de leur cycle de vie.
La conformité continue exige une gestion continue des données. Plutôt que de s'appuyer sur une correction manuelle et système par système, les organisations ont besoin d'une visibilité sur leurs données, d'une gouvernance cohérente et d'une automatisation pour surveiller et gérer les risques. Le cadre suivant explique comment intégrer ces éléments.
Pourquoi les efforts de conformité ad hoc échouent
Les données d'entreprise s'étendent sur un réseau complexe de systèmes et d'applications. Les informations peuvent être dispersées dans des silos, des systèmes existants et de multiples instances ERP ou SAP présentant des structures, des définitions et des contrôles différents. Cette fragmentation rend difficile l'application cohérente des exigences de conformité.
En l'absence d'une stratégie de conformité des données clairement définie, les organisations ont souvent recours à des corrections manuelles et réactives. Les problèmes de qualité ou de confidentialité des données ne sont généralement traités que lorsqu'un audit, une enquête réglementaire ou un incident de sécurité les révèle. La présence de versions contradictoires entre les systèmes complique également l'identification des données faisant autorité et le maintien d'une source unique de vérité.
Ces problématiques se complexifient avec l'évolution de la réglementation. Les lois nationales sur la protection de la vie privée, les règles internationales de résidence des données et les réglementations sectorielles peuvent engendrer des obligations redondantes entre les systèmes et les juridictions. Au lieu de traiter chaque problème individuellement, les entreprises doivent adopter une approche proactive intégrant la conformité à la gestion des données.
Les cinq éléments constitutifs essentiels d'une stratégie de conformité des données
Construire un stratégie de conformité des données Cela commence par la mise en place des processus et des contrôles nécessaires à une gestion cohérente des données à l'échelle de l'entreprise. Les éléments suivants définissent une approche structurée pour la gestion de la conformité tout au long du cycle de vie des données.
1. Découverte et évaluation des données
Une fois les données identifiées, les organisations ont besoin de règles claires et d'une responsabilité claire pour leur gestion. gouvernance des données Ce cadre définit la propriété, la gestion et les politiques relatives à la collecte, au stockage, à l'accès, au traitement, à la conservation et à la suppression des données.
2. Cadre de gouvernance des données
Les entreprises ne peuvent pas gérer des données qu'elles ne peuvent pas voir. Elles ont besoin d'un inventaire des données sensibles et réglementées Au sein des systèmes ERP, SAP et autres applications, la découverte et l'évaluation des données permettent d'identifier les données existantes, leur emplacement de stockage, leur utilisation et les exigences réglementaires applicables.
3. Qualité et normalisation des données
Les enregistrements en double, les formats incohérents et les informations inexactes peuvent engendrer des incohérences dans les rapports et compliquer l'application des exigences réglementaires. Les pratiques de qualité et de normalisation des données contribuent à garantir des données propres, cohérentes et fiables.
4. Gestion centralisée du catalogue et des métadonnées
Un catalogue de données centralisé relie les politiques de gouvernance aux données qu'elles régissent. En regroupant les métadonnées telles que les définitions, les classifications, la propriété, la traçabilité et les politiques applicables, les organisations disposent d'une source commune de contexte pour comprendre et gérer les données dans des environnements complexes.
5. Préparation au suivi et à l'audit
La conformité doit faire l'objet d'un suivi continu, et non d'une simple évaluation avant un audit. Les tableaux de bord, le suivi automatisé et les journaux d'audit offrent une visibilité permanente sur l'état de la conformité, les exceptions aux politiques, les modifications de données et les actions correctives. Cela permet d'identifier les problèmes plus tôt tout en préservant les preuves nécessaires aux audits et aux enquêtes.
Un cadre étape par étape pour la construction de votre programme de conformité des données
Ce cadre en sept étapes aide les organisations à évaluer systématiquement les risques, à mettre en œuvre des contrôles, à corriger les problèmes et à s'adapter à l'évolution des exigences.
1. Réaliser une évaluation des risques liés à la conformité des données
Identifier l'exposition réglementaire Il s'agit d'analyser les données sensibles ou réglementées détenues par l'entreprise, leur emplacement, leurs flux et les exigences applicables, à travers différents domaines, systèmes et zones géographiques. Cela permet aux équipes de prioriser les domaines présentant le risque de non-conformité le plus élevé.
2. Établir les rôles de gouvernance et un modèle de gestion des données
Définissez les responsabilités en matière de données et de conformité. Attribuez aux responsables et aux gestionnaires de données la responsabilité de la qualité des données, de l'application des politiques, des approbations et des questions de conformité. Une responsabilité clairement définie permet d'éviter les malentendus entre les équipes métiers, informatiques et de conformité.
3. Centraliser la gestion du catalogue, de la traçabilité et des flux de travail
Mettez en place ou choisissez une plateforme centralisée pour la gestion des métadonnées, de la traçabilité, des politiques et des processus de gouvernance. La centralisation permet aux équipes de mieux comprendre l'origine des données, leurs modifications, leur propriété et les exigences applicables.
4. Normaliser les règles de qualité des données
Avant d'appliquer les politiques de conformité, établissez des règles cohérentes en matière de qualité et de normalisation des données. Définissez des règles relatives à l'exactitude, l'exhaustivité, le formatage, la validation et les doublons afin que les contrôles de conformité s'appuient sur des données fiables. Cela permet de réduire les incohérences dans les rapports et preuves réglementaires.
5. Automatiser la surveillance continue de la conformité
Dans la mesure du possible, remplacez les revues manuelles périodiques par une surveillance continue. Les contrôles automatisés et les tableaux de bord permettent de suivre le respect des politiques, les modifications de données, les accès et les exceptions, aidant ainsi les équipes à identifier plus tôt les éventuels problèmes de conformité, et non lors d'un audit.
6. Élaborer un flux de travail de remédiation
Un processus de remédiation doit attribuer les écarts de conformité aux responsables concernés, définir les actions correctives et les échéances, suivre les progrès et documenter les solutions. Il contribue à garantir la responsabilisation tout en fournissant la preuve que les problèmes de conformité ont été correctement traités.
7. Réviser et adapter la stratégie
La conformité des données n'est pas une initiative ponctuelle. La réglementation évolue constamment, et les nouvelles règles relatives à l'IA ajoutent des exigences en matière de gouvernance et d'utilisation des données. Il est essentiel de revoir régulièrement les politiques, les contrôles et les flux de travail afin de garantir leur conformité. Stratégie de conformité alignée sur l'évolution de la réglementation, les technologies et les besoins des entreprises.
Les plus grandes erreurs commises par les organisations en matière de conformité des données
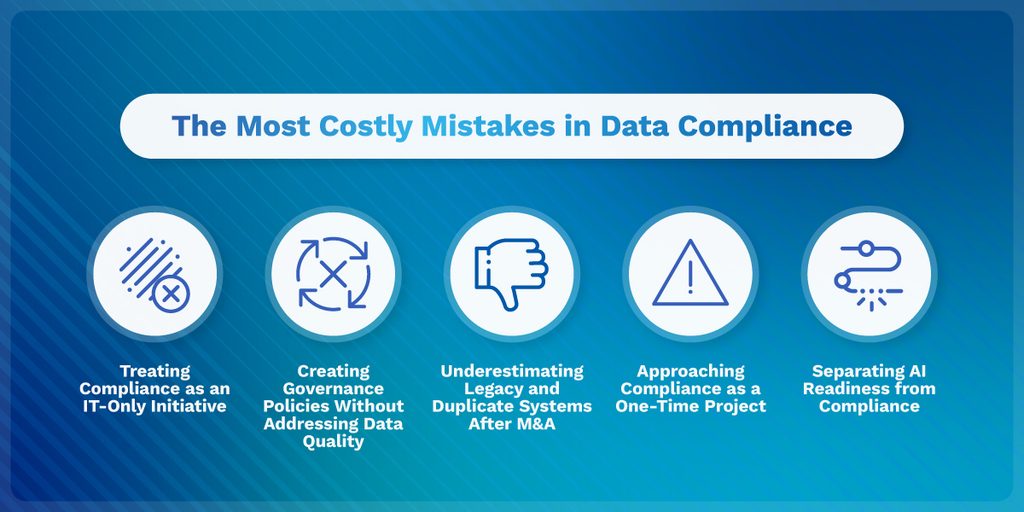
Même avec un cadre adéquat, plusieurs erreurs courantes peuvent limiter l'efficacité d'une stratégie de conformité des données. Il s'agit notamment des suivantes :
- Considérer la conformité comme une initiative exclusivement informatique : La conformité exige une collaboration entre les équipes informatiques, données, commerciales, juridiques et de conformité. Sans une responsabilité partagée, les politiques risquent de ne pas refléter les exigences réglementaires ni l'utilisation réelle des données.
- Créer des politiques de gouvernance sans se préoccuper de la qualité des données : Les politiques ne peuvent compenser des données inexactes ou incomplètes. Les améliorations de la qualité contribuent à garantir que la gouvernance et les contrôles de conformité reposent sur des informations fiables.
- Sous-estimer les systèmes hérités et dupliqués après une fusion-acquisition : Les acquisitions peuvent laisser les entreprises avec des systèmes redondants et des données incohérentes. Ne pas gérer cette complexité peut accroître les risques de non-conformité et rendre la supervision plus difficile.
- Aborder la conformité comme un projet ponctuel : Les données, les systèmes, les exigences commerciales et la réglementation évoluent constamment. La conformité exige une surveillance continue, une gouvernance, des mesures correctives et un examen périodique, plutôt qu'une simple opération de nettoyage ponctuelle.
- Dissocier la préparation à l'IA de la conformité : L'IA et la conformité reposent sur les mêmes fondements, notamment des données fiables et une gouvernance robuste. Les séparer peut engendrer des doublons et empêcher les équipes de construire une base de données partagée.
Comment maintenir la conformité dans des environnements d'entreprise complexes
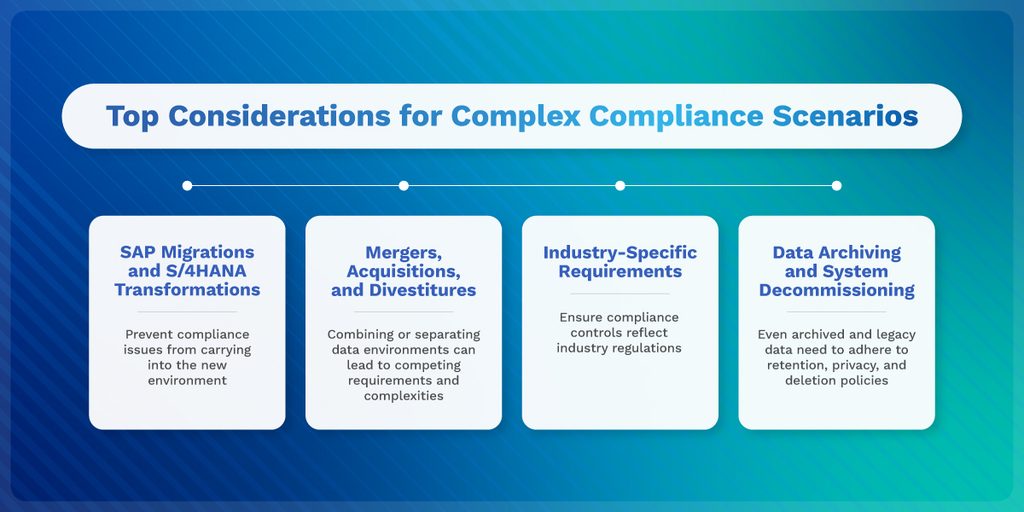
Les transformations majeures du monde des affaires et des technologies rendent la gouvernance des données d'entreprise plus complexe. Un programme complet de conformité des données doit prendre en compte ces scénarios et les risques supplémentaires qu'ils engendrent. Les points clés à considérer sont les suivants :
- Migrations SAP et transformations S/4HANA : Ces opérations nécessitent de prendre des décisions concernant les données à migrer, conserver, archiver ou supprimer. La prise en compte de la qualité, de la propriété, de la conservation et de la traçabilité des données lors de la transformation permet d'éviter que les problèmes de conformité existants ne se répercutent sur le nouvel environnement.
- Fusions, acquisitions et cessions : La combinaison ou la séparation d'environnements de données peut engendrer des exigences contradictoires quant aux données pouvant être transférées, conservées ou supprimées.
- Exigences spécifiques à l'industrie : Les contrôles de conformité doivent être conformes à la réglementation du secteur. Par exemple, les entreprises des sciences de la vie doivent garantir l'intégrité des données tout au long des processus cliniques et de fabrication, tandis que les sociétés de services financiers doivent protéger et contrôler l'accès aux données sensibles de leurs clients.
- Archivage des données et mise hors service du système : Les données archivées et les données anciennes restent soumises aux exigences de conservation, de confidentialité et de suppression, y compris les obligations applicables en matière de droit à l'effacement.
Comment maintenir des données conformes
La conformité est souvent perçue comme une dépense nécessaire, mais onéreuse, pour répondre aux exigences réglementaires. Cependant, le travail requis pour rendre les données conformes les rend également plus fiables et utiles à l'ensemble de l'entreprise. En ce sens, les données conformes et les données opérationnelles reposent sur les mêmes fondements.
Cela devient d'autant plus important que les entreprises développent leur utilisation de l'IA et de l'analyse avancée. La fiabilité des résultats repose sur des données précises, gouvernées et bien comprises. Déployer l'IA sur des données cloisonnées et non conformes engendre des problèmes plus importants. exposition à la conformité et des informations moins fiables.
La gouvernance et la conformité doivent être considérées comme faisant partie intégrante de la réalisation de cet objectif. Données prêtes pour l'IA Il ne s'agit pas d'un effort distinct. Les mêmes catalogues, traçabilités, contrôles qualité et processus de gouvernance qui garantissent la conformité fournissent également le contexte et la fiabilité nécessaires à l'IA et à l'apprentissage automatique.
À mesure que l'adoption de l'IA s'accélère, les organismes de réglementation examinent de près la manière dont les systèmes d'IA accèdent aux données, les traitent et les utilisent, ce qui rend la visibilité et le contrôle de plus en plus importants. Établir un système conforme, Données prêtes à l'emploi La fondation aide les entreprises à se préparer à la fois aux obligations réglementaires et aux cas d'utilisation plus larges basés sur l'IA.
Équation de conformité
Les solutions modernes de gestion des données permettent de rendre la conformité plus cohérente et évolutive en centralisant les contrôles, en automatisant les processus manuels et en assurant une visibilité continue sur les risques de non-conformité.
Centraliser la conformité à travers les systèmes
La gestion séparée de la conformité entre les différents systèmes implique souvent le recours à des outils et des processus différents. Une plateforme unifiée centralise ces activités, permettant aux équipes d'appliquer les contrôles de manière plus cohérente et de réduire les tâches manuelles.
Automatisation de la correspondance, de la traçabilité et de la documentation
L'automatisation permet de réduire les interventions manuelles et d'améliorer la traçabilité. La mise en correspondance pilotée par l'IA aide à identifier les enregistrements dupliqués ou incohérents, tandis que le suivi automatisé de la provenance des données permet de retracer leurs mouvements et modifications entre les systèmes.
La documentation automatisée permet également de consigner les règles, les mappages, les approbations et les corrections au fur et à mesure de leur apparition. Elle réduit les lacunes documentaires et crée une piste d'audit plus complète des modifications de données et des décisions de conformité.
Surveiller en permanence les risques de non-conformité
La surveillance continue offre aux organisations une visibilité plus actualisée que les rapports statiques et ponctuels. Elle permet aux équipes de suivre les problèmes de qualité des données, les activités de gouvernance, les exceptions aux politiques et les risques émergents de non-conformité. Cette visibilité les aide à identifier et à résoudre les problèmes potentiels plus tôt, sans attendre un audit ou une demande réglementaire.
Lier la conformité à la gestion des données
Des solutions comme la plateforme de connaissances Syniti centralisent les fonctionnalités de qualité, de catalogage, de gouvernance, de traçabilité et de gestion des données dans un environnement unique. L'interconnexion de ces fonctions permet aux entreprises d'intégrer la conformité à leur gestion continue des données.
De l'obligation de conformité aux données exploitables par l'entreprise
La conformité efficace des données d'entreprise exige une visibilité continue, une gouvernance et une responsabilisation claires, une qualité de données fiable et une automatisation pour surveiller et gérer les risques, et non pas une initiative ponctuelle.
La valeur ajoutée dépasse la simple conformité réglementaire. Le travail de mise en conformité des données les rend également plus fiables et exploitables à l'échelle de l'entreprise. En intégrant la conformité à la gestion quotidienne des données, les entreprises peuvent créer une infrastructure de données opérationnelles qui répond aux obligations réglementaires tout en préparant les données à l'analyse, à l'IA et aux futures initiatives de transformation.
Syniti peut aider les organisations à évaluer leur environnement de données actuel et à identifier les opportunités d'amélioration de la qualité, de la gouvernance et de la conformité des données. Découvrez nos solutions Solutions de conformité des données pour découvrir comment des données fiables et gouvernées peuvent répondre aux exigences réglementaires et aux priorités commerciales plus larges.
Messages similaires
Comment auditer les actifs de données de votre organisation : un guide étape par étape
Apprenez à auditer les actifs de données de votre organisation — de la découverte à la documentation — afin de savoir exactement quelles données vous possédez, où elles se trouvent et à quels risques elles sont exposées.
Élaborer une stratégie de données adaptée à l'IA pour stimuler la croissance de l'entreprise : comment aligner la stratégie de données d'entreprise avec les initiatives d'IA
Découvrez comment aligner votre stratégie de données sur les objectifs commerciaux de l'IA, prioriser les cas d'utilisation à forte valeur ajoutée, renforcer la gouvernance et générer un retour sur investissement mesurable.