Entwicklung einer Strategie zur Einhaltung der Datenschutzbestimmungen: Ein schrittweiser Leitfaden für Verantwortliche im Bereich Unternehmensdaten
Ein praktischer Rahmen für den Aufbau einer Daten-Compliance-Strategie – von der Datenermittlung bis hin zu Governance-Workflows – für Unternehmen, die komplexe, systemübergreifende Daten verwalten.
Verstöße gegen Compliance-Vorschriften können erhebliche Kosten verursachen. Schwerwiegende Datenschutzverletzungen oder Verstöße gegen regulatorische Bestimmungen können zu Bußgeldern und Sanierungskosten in Millionenhöhe führen, während fehlgeschlagene Audits Schwächen im Datenmanagement aufdecken können. Abgesehen von den finanziellen Folgen kann der Wiederaufbau des Vertrauens von Kunden und Stakeholdern Jahre dauern.
Die Bewältigung dieses Risikos ist durch die ständige Weiterentwicklung regulatorischer Anforderungen noch komplexer geworden. Die Einhaltung der DSGVO und des CCPA sowie branchenspezifischer Bestimmungen wie HIPAA und FDA-Vorschriften stellen unterschiedliche Anforderungen an die Erhebung, Speicherung, den Zugriff, die Aufbewahrung und den Schutz von Daten. Die Erfüllung dieser Anforderungen erfordert mehr als regelmäßige Compliance-Prüfungen. Sie bedarf einer kontinuierlichen Überwachung der Daten über alle Systeme und ihren gesamten Lebenszyklus hinweg.
Kontinuierliche Compliance erfordert kontinuierliches Datenmanagement. Anstatt sich auf manuelle, systembezogene Korrekturen zu verlassen, benötigen Unternehmen Transparenz über ihre Daten, eine einheitliche Governance und Automatisierung, um Risiken zu überwachen und zu beheben. Das folgende Rahmenwerk erläutert, wie diese Elemente zusammengeführt werden können.
Warum Ad-hoc-Compliance-Bemühungen scheitern
Unternehmensdaten erstrecken sich über ein komplexes Netzwerk von Systemen und Anwendungen. Informationen können über Datensilos, Altsysteme und mehrere ERP- oder SAP-Instanzen mit unterschiedlichen Strukturen, Definitionen und Kontrollen verstreut sein. Diese Fragmentierung erschwert die einheitliche Anwendung von Compliance-Anforderungen.
Ohne eine definierte Strategie zur Einhaltung der Datenschutzbestimmungen greifen Unternehmen häufig auf manuelle, reaktive Maßnahmen zurück. Probleme mit der Datenqualität oder dem Datenschutz werden oft erst dann angegangen, wenn sie durch ein Audit, eine behördliche Anfrage oder einen Sicherheitsvorfall aufgedeckt werden. Unterschiedliche Versionen in verschiedenen Systemen erschweren zudem die Identifizierung maßgeblicher Daten und die Aufrechterhaltung einer einheitlichen Datenbasis.
Diese Probleme werden mit der Weiterentwicklung der Vorschriften immer komplexer. Staatsspezifische Datenschutzgesetze, internationale Regelungen zur Datenspeicherung und Branchenvorschriften können zu sich überschneidenden Verpflichtungen über verschiedene Systeme und Rechtsordnungen hinweg führen. Anstatt auf jedes Problem einzeln zu reagieren, benötigen Unternehmen einen proaktiven Ansatz, der die Einhaltung der Vorschriften in das Datenmanagement integriert.
Die fünf wichtigsten Bausteine einer Strategie zur Einhaltung der Datenschutzbestimmungen
Der Aufbau einer Strategie zur Einhaltung der Datenschutzbestimmungen Zunächst müssen die Prozesse und Kontrollen etabliert werden, die für eine einheitliche Datenverwaltung im gesamten Unternehmen erforderlich sind. Die folgenden Elemente bilden einen strukturierten Ansatz für das Compliance-Management über den gesamten Datenlebenszyklus hinweg.
1. Datenermittlung und -bewertung
Sobald Daten identifiziert sind, benötigen Organisationen klare Regeln und Verantwortlichkeiten für deren Verwaltung. Data Governance Das Rahmenwerk definiert Eigentumsverhältnisse, Verantwortlichkeiten und Richtlinien für die Erfassung, Speicherung, den Zugriff, die Verarbeitung, die Aufbewahrung und die Löschung von Daten.
2. Data Governance Framework
Unternehmen können Daten, die sie nicht einsehen können, nicht kontrollieren. Sie brauchen einen Inventar sensibler und regulierter Daten Datenanalyse und -bewertung umfassen ERP-, SAP- und andere Anwendungen. Dabei wird ermittelt, welche Daten vorhanden sind, wo sie gespeichert sind, wie sie verwendet werden und welche regulatorischen Anforderungen gelten.
3. Datenqualität und Standardisierung
Doppelte Datensätze, uneinheitliche Formate und fehlerhafte Informationen können zu Diskrepanzen in der Berichterstattung führen und die Durchsetzung gesetzlicher Vorgaben erschweren. Verfahren zur Datenqualitätssicherung und -standardisierung tragen dazu bei, saubere, konsistente und verlässliche Daten zu gewährleisten.
4. Zentralisierte Katalog- und Metadatenverwaltung
Ein zentraler Datenkatalog verknüpft Governance-Richtlinien mit den zugehörigen Datenbeständen. Durch die Zusammenführung von Metadaten wie Datendefinitionen, Klassifizierungen, Eigentumsverhältnissen, Datenherkunft und anwendbaren Richtlinien erhalten Organisationen eine gemeinsame Kontextquelle zum Verständnis und zur Verwaltung von Daten in komplexen Umgebungen.
5. Überwachung und Auditbereitschaft
Die Einhaltung von Vorschriften sollte kontinuierlich überwacht und nicht nur vor einem Audit bewertet werden. Dashboards, automatisierte Nachverfolgung und Prüfprotokolle ermöglichen die fortlaufende Transparenz des Compliance-Status, von Richtlinienausnahmen, Datenänderungen und Korrekturmaßnahmen. Dies trägt dazu bei, Probleme frühzeitig zu erkennen und gleichzeitig Beweise für Audits und Anfragen zu sichern.
Ein schrittweiser Rahmen für den Aufbau Ihres Datenschutz-Compliance-Programms
Dieses siebenstufige Rahmenwerk hilft Organisationen dabei, Risiken systematisch zu bewerten, Kontrollmaßnahmen einzuführen, Probleme zu beheben und sich an veränderte Anforderungen anzupassen.
1. Durchführung einer Risikobewertung zur Einhaltung der Datenschutzbestimmungen
Regulatorische Risiken identifizieren Die Analyse umfasst Datendomänen, Systeme und geografische Regionen und ermittelt, welche sensiblen oder regulierten Daten das Unternehmen speichert, wo diese gespeichert sind, wie sie übertragen werden und welche Anforderungen gelten. So können Teams die Bereiche mit dem größten Compliance-Risiko priorisieren.
2. Governance-Rollen und ein Datenverwaltungsmodell festlegen
Definieren Sie, wer für Daten und Compliance-Entscheidungen verantwortlich ist. Weisen Sie Dateneigentümern und -verwaltern die Verantwortung für Datenqualität, Richtliniendurchsetzung, Genehmigungen und Compliance-Fragen zu. Klare Verantwortlichkeiten verhindern Kommunikationslücken zwischen Fachabteilungen, IT und Compliance-Teams.
3. Zentralisierung von Katalog-, Herkunfts- und Workflow-Management
Entwickeln oder wählen Sie eine zentrale Plattform zur Verwaltung von Metadaten, Datenherkunft, Richtlinien und Governance-Workflows. Die Zentralisierung hilft Teams, Datenursprung, Änderungen, Eigentumsverhältnisse und geltende Anforderungen zu verstehen.
4. Standardisierung der Datenqualitätsregeln
Bevor Sie Compliance-Richtlinien anwenden, legen Sie einheitliche Regeln für Datenqualität und -standardisierung fest. Definieren Sie Regeln für Genauigkeit, Vollständigkeit, Formatierung, Validierung und Duplikate, damit die Compliance-Kontrollen auf verlässlichen Daten basieren. Dies reduziert Inkonsistenzen in der Berichterstattung und regulatorische Nachweise.
5. Automatisierte laufende Compliance-Überwachung
Ersetzen Sie periodische manuelle Prüfungen nach Möglichkeit durch kontinuierliches Monitoring. Automatisierte Kontrollen und Dashboards können die Einhaltung von Richtlinien, Datenänderungen, Zugriffe und Ausnahmen verfolgen und Teams so helfen, potenzielle Compliance-Lücken frühzeitig zu erkennen – nicht erst im Rahmen eines Audits.
6. Erstellen Sie einen Behebungsworkflow.
Ein Workflow zur Behebung von Compliance-Lücken sollte die zuständigen Verantwortlichen zuweisen, Korrekturmaßnahmen und Fristen festlegen, den Fortschritt verfolgen und die Lösungen dokumentieren. Er trägt zur Verantwortlichkeit bei und liefert gleichzeitig den Nachweis, dass Compliance-Probleme ordnungsgemäß behoben wurden.
7. Strategie überprüfen und anpassen
Datenschutzkonformität ist keine einmalige Angelegenheit. Vorschriften entwickeln sich stetig weiter, und neue KI-Regeln stellen zusätzliche Anforderungen an die Verwaltung und Nutzung von Daten. Überprüfen Sie regelmäßig Richtlinien, Kontrollen und Arbeitsabläufe, um die Einhaltung der Vorschriften sicherzustellen. Die Compliance-Strategie ist auf die sich ändernden Vorschriften abgestimmt., Technologien und Geschäftsbedürfnisse.
Die größten Fehler im Bereich Datenschutz, die Unternehmen begehen
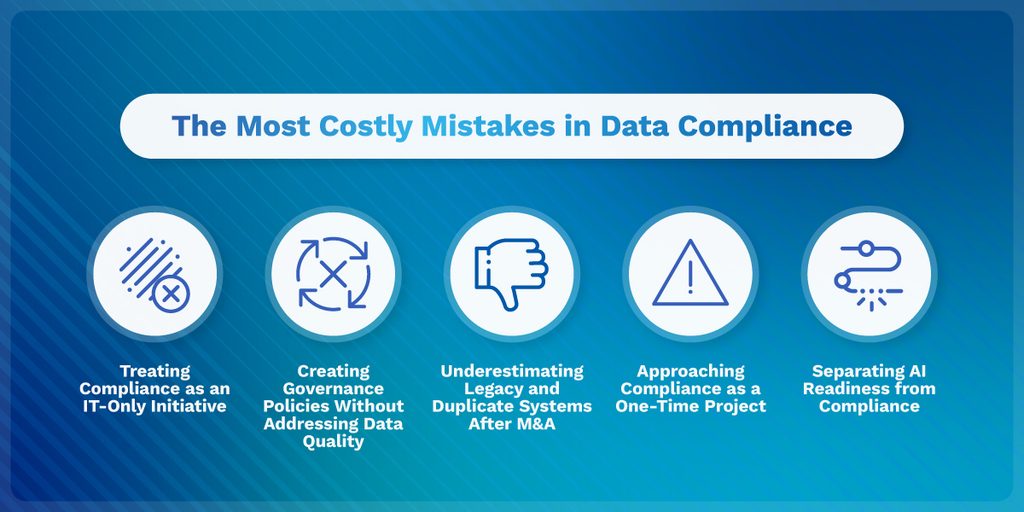
Selbst bei einem geeigneten Rahmen können verschiedene häufige Fehler die Wirksamkeit einer Strategie zur Einhaltung der Datenschutzbestimmungen einschränken. Dazu gehören:
- Compliance als reine IT-Initiative behandeln: Compliance erfordert die Zusammenarbeit von IT-, Daten-, Geschäfts-, Rechts- und Compliance-Teams. Ohne gemeinsame Verantwortung spiegeln Richtlinien möglicherweise nicht die regulatorischen Anforderungen oder die tatsächliche Datennutzung wider.
- Governance-Richtlinien erstellen, ohne die Datenqualität zu berücksichtigen: Richtlinien können ungenaue oder unvollständige Daten nicht ausgleichen. Qualitätsverbesserungen tragen dazu bei, dass Governance- und Compliance-Kontrollen auf verlässlichen Informationen basieren.
- Unterschätzung von Altsystemen und redundanten Systemen nach Fusionen und Übernahmen: Übernahmen können dazu führen, dass Unternehmen mit sich überschneidenden Systemen und inkonsistenten Daten konfrontiert werden. Wird diese Komplexität nicht angegangen, kann dies das Compliance-Risiko erhöhen und die Aufsicht erschweren.
- Compliance als einmaliges Projekt betrachten: Daten, Systeme, Geschäftsanforderungen und Vorschriften ändern sich ständig. Compliance erfordert kontinuierliches Monitoring, Governance, Korrekturmaßnahmen und regelmäßige Überprüfungen anstelle einer einmaligen Bereinigungsmaßnahme.
- Trennung von KI-Bereitschaft und Compliance: KI und Compliance basieren auf denselben Grundprinzipien, darunter vertrauenswürdige Daten und eine solide Governance. Eine Trennung dieser Bereiche kann zu Doppelarbeit führen und Teams daran hindern, eine gemeinsame Datengrundlage zu schaffen.
Wie man die Einhaltung von Vorschriften in komplexen Unternehmensumgebungen gewährleistet
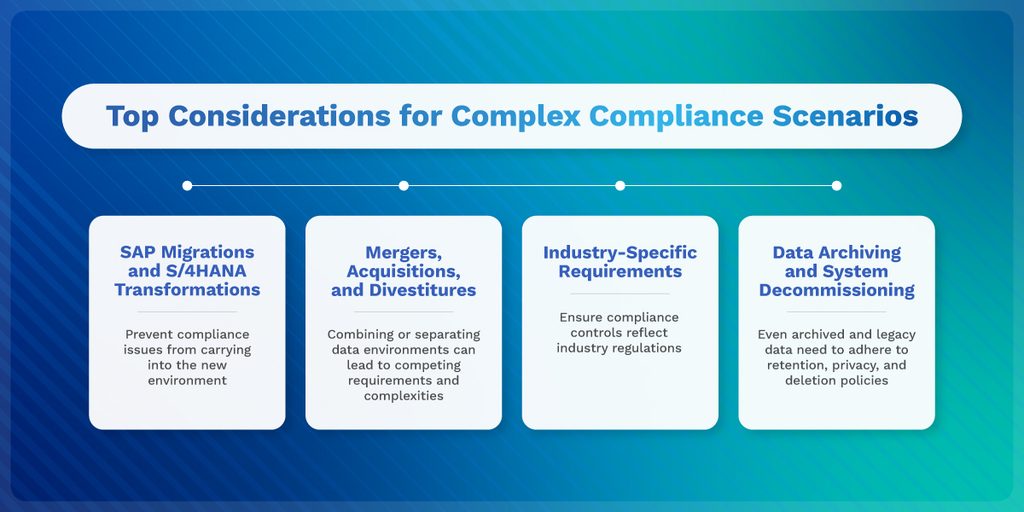
Wesentliche Geschäfts- und Technologieveränderungen erschweren die Verwaltung von Unternehmensdaten. Ein umfassendes Datenschutz-Compliance-Programm sollte diese Szenarien und die damit verbundenen zusätzlichen Risiken berücksichtigen. Wichtige Aspekte sind:
- SAP-Migrationen und S/4HANA-Transformationen: Diese Umstrukturierungen erfordern Entscheidungen darüber, welche Daten migriert, aufbewahrt, archiviert oder gelöscht werden sollen. Die Berücksichtigung von Datenqualität, Eigentumsrechten, Aufbewahrung und Herkunft während der Transformation trägt dazu bei, dass bestehende Compliance-Probleme nicht in die neue Umgebung übernommen werden.
- Fusionen, Übernahmen und Veräußerungen: Durch die Zusammenführung oder Trennung von Datenumgebungen können widersprüchliche Anforderungen hinsichtlich der zu übertragenden, aufzubewahrenden oder zu löschenden Daten entstehen.
- Branchenspezifische Anforderungen: Die Compliance-Kontrollen sollten den Branchenvorschriften entsprechen. So müssen beispielsweise Life-Science-Unternehmen die Datenintegrität über klinische und Herstellungsprozesse hinweg gewährleisten, während Finanzdienstleistungsunternehmen den Zugriff auf sensible Kundendaten schützen und kontrollieren müssen.
- Datenarchivierung und Systemstilllegung: Archivierte und ältere Daten unterliegen weiterhin Aufbewahrungs-, Datenschutz- und Löschvorschriften, einschließlich der geltenden Rechte auf Löschung.
Wie man konforme Daten pflegt
Compliance wird oft als notwendige, aber kostspielige Maßnahme zur Erfüllung regulatorischer Anforderungen betrachtet. Der Aufwand, Daten konform zu machen, erhöht jedoch auch deren Zuverlässigkeit und Nutzbarkeit im gesamten Unternehmen. In diesem Sinne bilden konforme und geschäftsfertige Daten dieselbe Grundlage.
Dies gewinnt zunehmend an Bedeutung, da Unternehmen KI und fortschrittliche Analysen verstärkt einsetzen. Zuverlässige Ergebnisse hängen von präzisen, kontrollierten und gut verstandenen Daten ab. Der Einsatz von KI auf isolierten, nicht konformen Daten führt zu größeren Problemen. Compliance-Risiko und weniger zuverlässige Erkenntnisse.
Governance und Compliance sollten als Teil der Zielerreichung betrachtet werden. KI-fähige Daten und nicht als separate Maßnahme. Dieselben Kataloge, Herkunftsnachweise, Qualitätskontrollen und Governance-Prozesse, die die Einhaltung von Vorschriften gewährleisten, liefern auch den Kontext und die Zuverlässigkeit, die KI und maschinelles Lernen benötigen.
Mit der zunehmenden Verbreitung von KI prüfen Regulierungsbehörden verstärkt, wie KI-Systeme auf Daten zugreifen, diese verarbeiten und nutzen, wodurch Transparenz und Kontrolle immer wichtiger werden. Der Aufbau eines konformen Systems Geschäftsfähige Daten Foundation hilft Unternehmen dabei, sich sowohl auf regulatorische Verpflichtungen als auch auf breitere KI-gestützte Anwendungsfälle vorzubereiten.
Konformitätsgleichung
Moderne Datenmanagementlösungen können die Compliance konsistenter und skalierbarer gestalten, indem sie Kontrollen zentralisieren, manuelle Prozesse automatisieren und kontinuierliche Transparenz hinsichtlich der Compliance-Risiken gewährleisten.
Zentralisierung der Compliance über alle Systeme hinweg
Die separate Verwaltung von Compliance-Vorgaben in verschiedenen Systemen erfordert häufig den Einsatz unterschiedlicher Tools und Prozesse. Eine einheitliche Plattform bündelt diese Aktivitäten und unterstützt Teams dabei, Kontrollen konsistenter anzuwenden und den manuellen Aufwand zu reduzieren.
Automatisierte Zuordnung, Herkunftsnachverfolgung und Dokumentation
Automatisierung kann den manuellen Aufwand reduzieren und die Rückverfolgbarkeit verbessern. KI-gestützter Abgleich hilft, doppelte oder inkonsistente Datensätze zu identifizieren, während die automatisierte Datenherkunft nachverfolgt, wie Daten systemübergreifend fließen und sich verändern.
Die automatisierte Dokumentation kann zudem Regeln, Zuordnungen, Genehmigungen und Korrekturmaßnahmen in Echtzeit erfassen. Dadurch werden Dokumentationslücken verringert und ein umfassenderer Prüfpfad für Datenänderungen und Compliance-Entscheidungen geschaffen.
Kontinuierliche Überwachung der Compliance-Risiken
Kontinuierliches Monitoring bietet Unternehmen einen aktuelleren Überblick als statische, punktuelle Berichte. Es ermöglicht Teams, Datenqualitätsprobleme, Governance-Aktivitäten, Richtlinienausnahmen und neu auftretende Compliance-Risiken zu verfolgen. Diese Transparenz hilft Teams, potenzielle Probleme frühzeitig zu erkennen und zu beheben, anstatt auf eine Prüfung oder behördliche Anfrage zu warten.
Verbinden Sie Compliance mit Datenmanagement
Lösungen wie die Syniti Knowledge Platform vereinen Datenqualität, Katalogisierung, Governance, Herkunftsnachverfolgung und verwandte Datenmanagementfunktionen in einer gemeinsamen Umgebung. Die Verknüpfung dieser Funktionen unterstützt Unternehmen dabei, Compliance in das laufende Datenmanagement zu integrieren.
Von der Compliance-Verpflichtung zu geschäftsfertigen Daten
Eine effektive Einhaltung der Datenschutzbestimmungen im Unternehmen erfordert kontinuierliche Transparenz, klare Governance und Verantwortlichkeit, zuverlässige Datenqualität und Automatisierung zur Überwachung und Bewältigung von Risiken – und nicht nur eine einmalige Initiative.
Der Nutzen geht weit über die Erfüllung regulatorischer Anforderungen hinaus. Die gleichen Maßnahmen, die Daten konform machen, erhöhen auch deren Vertrauenswürdigkeit und Nutzbarkeit im gesamten Unternehmen. Indem Unternehmen Compliance in ihr tägliches Datenmanagement integrieren, schaffen sie eine zukunftssichere Datengrundlage, die regulatorische Verpflichtungen erfüllt und gleichzeitig Daten für Analysen, KI und zukünftige Transformationsinitiativen vorbereitet.
Syniti unterstützt Unternehmen bei der Analyse ihrer aktuellen Datenumgebung und identifiziert Verbesserungspotenziale in den Bereichen Datenqualität, Datengovernance und Compliance. Entdecken Sie unsere Angebote. Lösungen zur Einhaltung der Datenschutzbestimmungen zu erfahren, wie vertrauenswürdige, regulierte Daten regulatorische Anforderungen und weiter gefasste Geschäftsprioritäten unterstützen können.
Ähnliche Beiträge
So prüfen Sie die Datenbestände Ihres Unternehmens: Eine Schritt-für-Schritt-Anleitung
Lernen Sie, wie Sie die Datenbestände Ihres Unternehmens prüfen – von der Ermittlung bis zur Dokumentation –, damit Sie genau wissen, welche Daten Sie haben, wo sie gespeichert sind und welches Risiko damit verbunden ist.
Entwicklung einer KI-fähigen Datenstrategie für Unternehmenswachstum: Wie Sie Ihre Unternehmensdatenstrategie mit KI-Initiativen in Einklang bringen
Erfahren Sie, wie Sie Ihre Datenstrategie an den Geschäftszielen im Bereich KI ausrichten, hochwertige Anwendungsfälle priorisieren, die Governance stärken und einen messbaren ROI erzielen.